“Posso colocar dados de cliente num modelo de IA?” é a primeira pergunta que o jurídico, a segurança da informação e a diretoria fazem quando o atendimento propõe usar IA generativa. A resposta é sim, com governança. Este checklist traduz a LGPD e as políticas oficiais dos fornecedores em decisões práticas para quem lidera CX e atendimento. Não é parecer jurídico: valide cada ponto com o seu jurídico e o seu encarregado de dados.
Dá para usar IA generativa no atendimento respeitando a LGPD?
Sim. A LGPD (Lei 13.709/2018) não proíbe a IA generativa. Ela exige que o tratamento tenha base legal e finalidade clara, use só os dados necessários, tenha medidas de segurança e transparência e permita ao titular pedir a revisão de decisões tomadas unicamente por tratamento automatizado (art. 20). A sua empresa continua sendo a controladora dos dados, mesmo quando o modelo é de um fornecedor.
A regulação está em construção
A ANPD ainda não publicou um regulamento final sobre IA. O tema está em andamento: a autoridade publicou o Radar Tecnológico sobre IA generativa em novembro de 2024, mantém um sandbox regulatório de IA e proteção de dados e incluiu a inteligência artificial, com a regulamentação do art. 20, na sua agenda regulatória de 2025–2026. Quem estrutura a governança agora chega à regra final com menos retrabalho.
Os 5 riscos reais
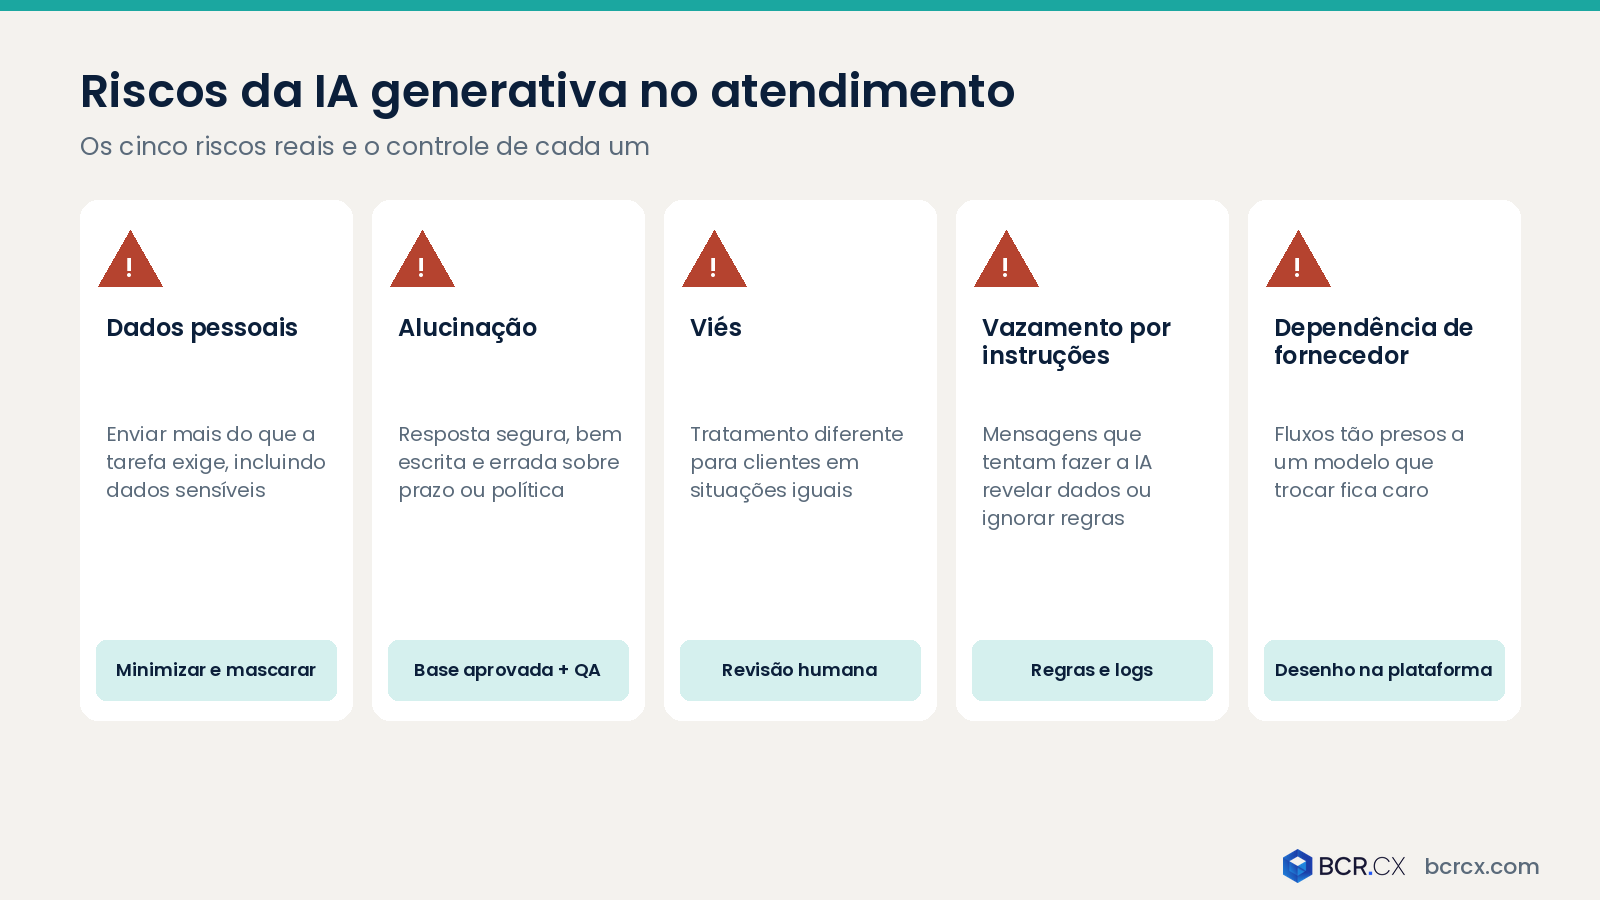
- Dados pessoais: enviar ao modelo mais informação do que a tarefa exige, incluindo dados sensíveis.
- Alucinação: uma resposta segura, bem escrita e errada sobre prazo, política ou valor.
- Viés: tratamento diferente para clientes em situações iguais.
- Vazamento por instruções: mensagens que tentam fazer a IA revelar dados ou ignorar regras.
- Dependência de fornecedor: fluxos tão presos a um modelo que trocar fica caro.
Checklist de governança (10 itens)
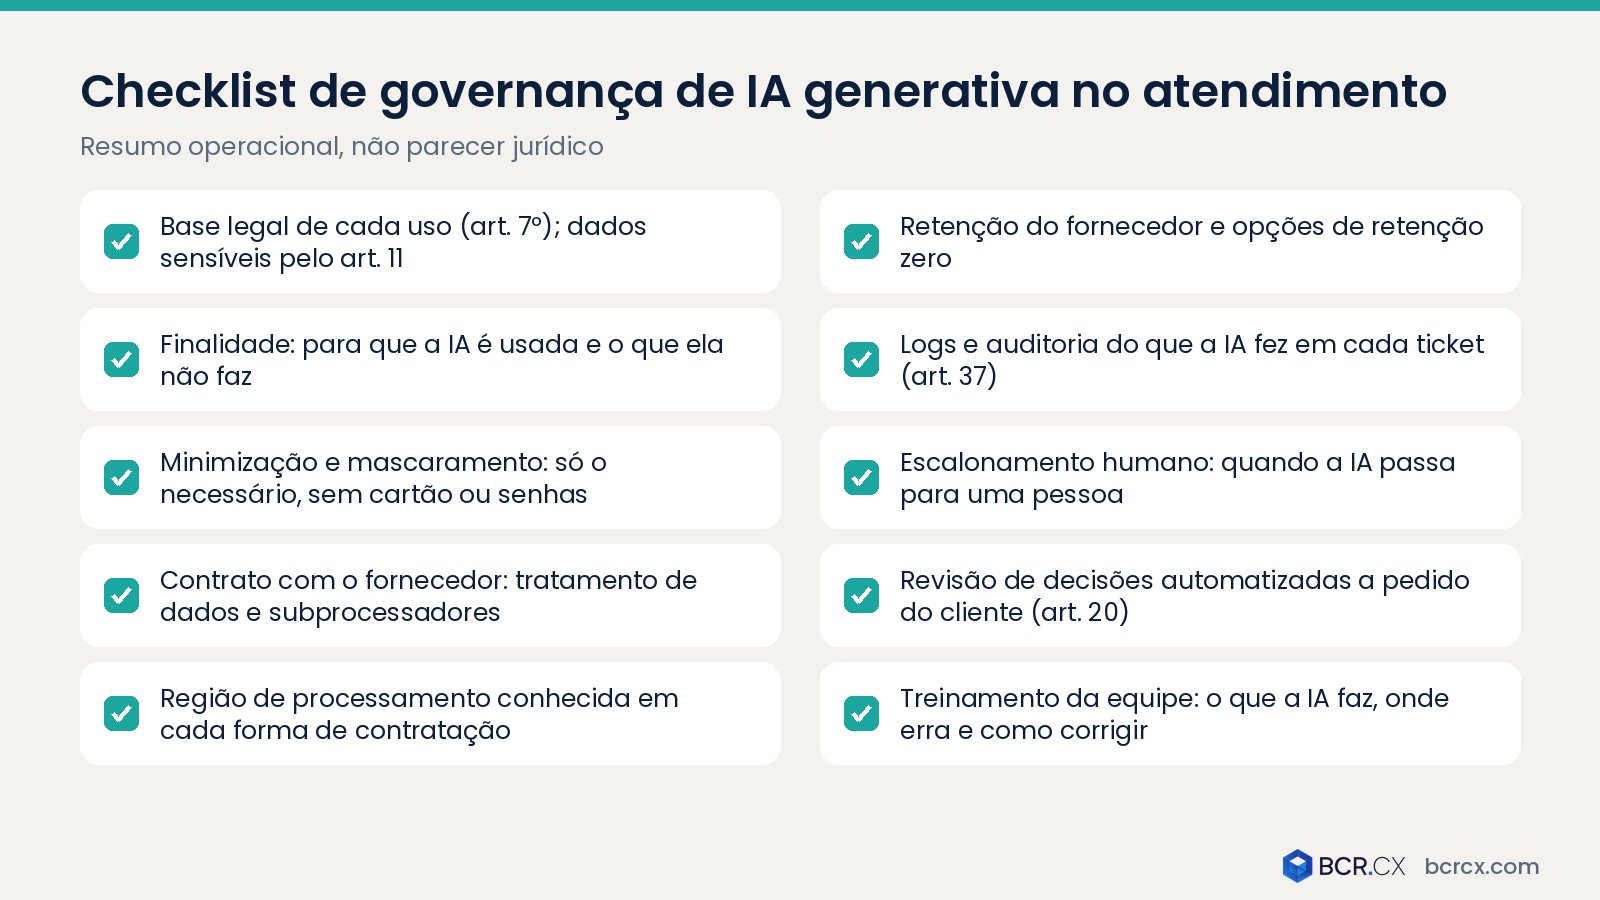
- Base legal: defina a base legal de cada uso (art. 7º) e trate dados sensíveis com as regras do art. 11.
- Finalidade: escreva para que a IA é usada e o que ela não faz.
- Minimização e mascaramento: envie só o necessário. Mascare CPF quando possível e não envie dados de cartão, senhas nem documentos completos.
- Contrato com o fornecedor: confira o acordo de tratamento de dados, os subprocessadores e as responsabilidades de cada parte.
- Região de processamento: saiba onde os dados são processados em cada caminho de contratação.
- Retenção: conheça o prazo de retenção do fornecedor e as opções de retenção zero.
- Logs e auditoria: registre o que a IA fez, em qual ticket e com qual resultado (art. 37).
- Escalonamento humano: defina quando a IA passa para uma pessoa.
- Revisão de decisões: garanta o caminho para o cliente pedir revisão de decisões automatizadas (art. 20).
- Treinamento da equipe: agentes e gestores precisam saber o que a IA faz, onde erra e como corrigir.
Onde o Claude roda e por que isso importa
O lugar onde o modelo processa os dados depende de como ele é contratado. Os pontos abaixo vêm das páginas oficiais de cada fornecedor:
- API da Anthropic: segundo a central de privacidade da Anthropic, dados de uso comercial e da API não são usados para treinar modelos por padrão, salvo opt-in, e os inputs e outputs são apagados em até 30 dias, com exceções previstas na política. Há opção de retenção zero para contas qualificadas. A Anthropic declara as certificações SOC 2 Tipo I e II, ISO/IEC 27001:2022, ISO/IEC 42001:2023 e HIPAA.
- Amazon Bedrock: segundo a AWS, os provedores de modelo não têm acesso aos logs nem aos prompts e respostas dos clientes. Na região de São Paulo, o Claude é oferecido por inferência global, que pode processar a requisição em outra região. Considere isso na sua avaliação de transferência internacional de dados.
- Custom agents do Zendesk: segundo o case publicado pela Anthropic, o Zendesk “Runs Claude through Amazon Bedrock, inside the AWS environment and hosting regions it already operates”. Esses agentes estão em early access no Zendesk.
- Conector Claude nos action flows do Zendesk: usa a chave de API da sua empresa e segue as políticas da API da Anthropic. Saiba mais em IA no atendimento com Zendesk.
Humano no circuito: quando a IA precisa escalar
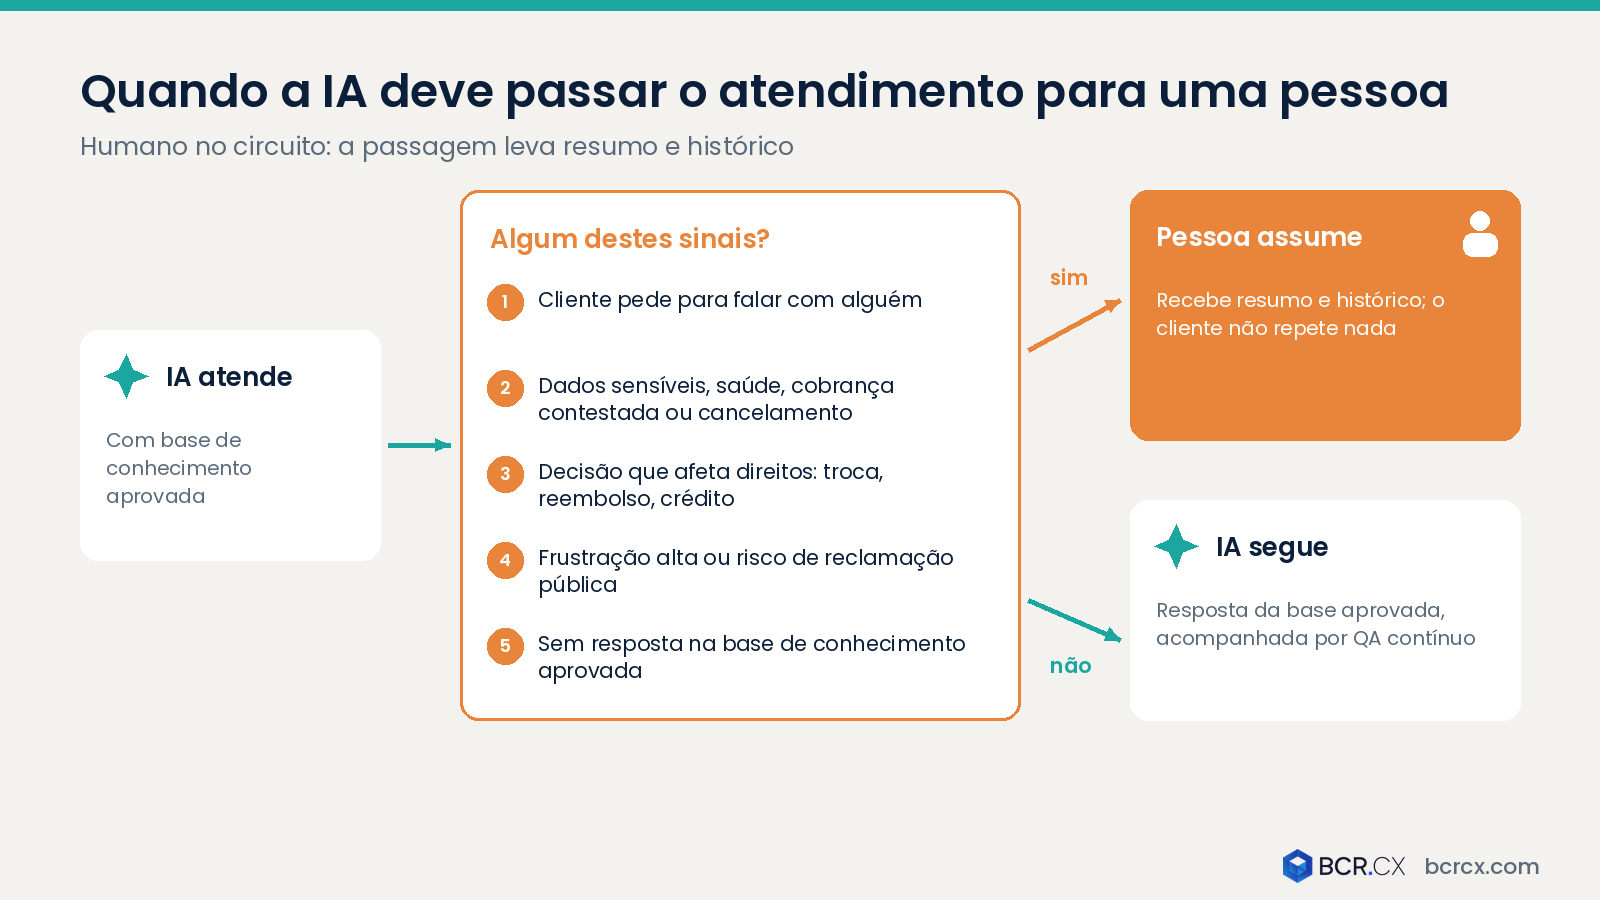
A IA deve passar o atendimento para uma pessoa quando:
- o cliente pede para falar com alguém;
- o tema envolve dados sensíveis, saúde, cobrança contestada ou cancelamento;
- a decisão afeta direitos do cliente, como recusa de troca, reembolso ou crédito;
- o sentimento indica frustração alta ou risco de reclamação pública;
- a IA não encontra resposta na base de conhecimento aprovada.
Na passagem, o agente recebe o resumo e o histórico, para que o cliente não repita nada. Para acompanhar a qualidade do que a IA responde, use QA contínuo, como mostramos em QA com IA no Zendesk.
Como a BCR.CX desenha a governança na implantação
Na BCR.CX, a governança entra no desenho, não depois. Começamos pela jornada e pelos motivos de contato, definimos o que a IA pode tratar e quais dados ela recebe, configuramos mascaramento, logs e regras de escalonamento no Zendesk e acompanhamos a qualidade com o seu time. Se você ainda está escolhendo o modelo, veja também o impacto da IA generativa na experiência do cliente.
Quer revisar a governança de IA do seu atendimento antes de ampliar o uso? Dê o primeiro passo com a BCR.CX.
Perguntas frequentes
IA generativa fere a LGPD?
Não por si só. O uso precisa de base legal, finalidade clara, minimização, segurança, transparência e possibilidade de revisão humana de decisões automatizadas (art. 20). A empresa continua controladora dos dados.
O Claude treina com os dados da minha empresa?
Segundo a Anthropic, não nos produtos comerciais nem na API, salvo opt-in.
Onde os dados processados pelo Claude ficam?
Depende de como ele é contratado. Na API da Anthropic, inputs e outputs são apagados em até 30 dias por padrão. No Amazon Bedrock, em São Paulo, o Claude é oferecido por inferência global, que pode processar em outra região. Nos custom agents do Zendesk, o processamento ocorre nas regiões AWS em que o Zendesk já hospeda.
Já existe regra da ANPD sobre IA?
Ainda não há regulamento final. A ANPD trata o tema por estudos, sandbox regulatório e agenda regulatória, que inclui a regulamentação do art. 20 da LGPD.
Quem responde se a IA der uma resposta errada ao cliente?
Perante o cliente, a empresa. Por isso, valem revisão humana em temas sensíveis, base de conhecimento aprovada e logs de tudo o que a IA faz. Consulte seu jurídico para o seu caso.
Que dados não devo enviar ao modelo?
Dados sensíveis (art. 11 da LGPD), documentos completos, dados de cartão e senhas. Mascare CPF e outros identificadores sempre que a tarefa permitir.
